KYC・AML法令対応のためのAIワークフロー
法令対応のチームは埋もれている。アナリストは、判断を下すことよりも、足りない書類を追いかけ、PDFをかき分け、案件の記録をまとめることに多くの時間を使う。ルールの仕組みは何千もの警告を出すが、その多くは誤検知だ。そして規制が変わるたび、情報システムは仕組みの更新に何週間もかける。
これは人の問題ではない。業務の問題だ。そして解ける。
本稿は、KYC、マネーロンダリング対策(AML)、法令対応の業務のための自動化の全体像を扱う。最初の本人確認から、継続的な監視と複数の管轄への対応まで。規制下の金融機関が求める安全と統制の構成とともに。
急ぐ理由となる要の事実:
- よく設計されたKYCの自動化は、運用の費用を最大7割減らせる
- 先進的なAMLの仕組みは、誤検知を5割減らしながら95%の検知率を達成している
- 手作業の法令対応の処理は、法令違反の率を5割高めることにつながる
- 適正評価の質問票(DDQ)を仕上げるだけで、案件ごとにアナリストの数日から数週間を食いうる
1. 法令対応の自動化がもはや任意でない理由
金融サービスの法令対応の負担は、かつてないほど重い。規制の枠組みは増え続けている。欧州の第6次マネーロンダリング防止指令、米国の企業透明化法、州ごとに育つAIの統制の法律。そして新しい要求が加わるたび、すでに手一杯の部署に書類、統制、証跡の収集が積まれる。
実務者が語る正直な現実はこうだ。「痛みは決して道具ではない。いつも処理と、その処理を実際にやったという証跡だ」。法令対応のチームの多くは、技術が足りなくて苦しんでいるのではない。規制当局が期待する、きれいで監査できる案件の記録を生むようには、そもそも業務が設計されていないから苦しんでいるのだ。
正しい自動化は、速く動くだけではない。すべての判断について守りきれる記録を生み、滞留を作る人手の詰まりをなくし、規制が変わったときに ── 毎回まるごとの情報システムの案件を起こさずに ── 合わせられる。
2. KYC、AML、CIPを正しく定義する
この3つの言葉は多くの会話で入れ替えて使われ、その曖昧さが法令対応の設計に本物の穴を生む。自動化の前に、正確に押さえておく価値がある。
AML(マネーロンダリング対策)
AMLは最も広い枠組みだ。犯罪者が不正に得た資金を正当な収入に見せかけることを防ぐために設けられた、法律、規則、手順のすべてを指す。他はすべてその下にある。
KYC(顧客の本人確認)
KYCはAMLの要の部分だ。金融機関が顧客の身元を確かめ、その活動の性質を理解し、抱えるリスクを見極める、続いていく処理である。決定的なのは、KYCが一度きりの関門ではないことだ。3つの続く柱を含む。
- 顧客識別プログラム(CIP)── 口座開設の時点で顧客が誰かを確かめること
- 顧客デューデリジェンス(CDD)── その顧客が何をしているかを理解し、リスクの姿を見極めること
- 継続的な監視 ── 口座開設のあとの振る舞いの変化や危険の兆しを見張ること
CIP(顧客識別プログラム)
CIPは3つの中で最も具体的だ。米国では愛国者法の下の義務であり、口座開設時に顧客の身元を確かめることだけに絞られる。氏名、生年月日、住所、識別番号を集め、書類または書類以外の方法で確かめ、政府の要注意の一覧に照らすことである。
実務上の含みはこうだ。この言葉を混同すると穴が生まれる。口座開設で集めきれないのはCIPの失敗。時とともにリスクを見直さないのはKYCの失敗。より広い不審な活動の全体像を見落とすのはAMLの失敗だ。自社の自動化の構成は、この3つそれぞれに、別々に答える必要がある。
→ あわせて読みたい:KYC、AML、CIPの自動化 ── 口座開設の確認のための業務の手引き
3. 手作業の法令対応の本当の代償
手作業の法令対応は守りではなく負債だ。運用の重さは現実で、測れる。
- 法令対応を手作業で回す組織は、方針の管理だけで年に最大225時間を失う
- 従業員に確認と署名を催促することに年750時間
- 従業員が正しい方針を探すことだけに年2000時間
- 法令対応を自動化した組織では、法令違反が5割減っている
だが時間の代償の先に、より深い問題がある。手続きの衛生の証跡だ。ある法令対応の実務者はこう述べた。「本当の詰まりはたいてい正確さの検証ではなく、衛生の証跡のほうだ。入力が散らかっているとき、それでも何を確かめ、何が足りず、なぜその判断を下し、どの方針の下でそうしたのかという、きれいな筋書きが要る」
手作業の処理は、その筋書きを規模を出して生むことが構造的にできない。アナリストは表計算、メール、PDFから働く。どれも、規制当局が問いただせる段階ごとの監査の跡を生まない。そして規制が変わると、古い仕組みは骨の折れる作り直しを要する。「ひとつの規則を変えると、すべてが壊れる」は仮の話ではない。法令対応の現場の日々の苛立ちだ。
4. 端から端までのKYC口座開設の業務
よく設計されたKYCの自動化の業務は、CIP、KYC、AMLの要求を順に扱う。別々の縦割りとしてではなく、束ねられた出来事に応じる処理として。
第1段階:デジタルでのデータ収集(CIPの土台)
業務は、CIPで義務づけられた4つの項目 ── 氏名、生年月日、住所、識別番号 ── を集める、構造のあるデジタルの受け付けの様式から始まる。自由記述の投入ではなく構造のある項目にすることで、下流の自動化が人の解釈なしにデータを処理できる。項目が欠けていれば、その場で顧客への自動の依頼が飛び、書類の追いかけを源からなくす。
第2段階:書類と本人の自動の確認
データが出されると、業務は並行する確認の筋道を起こす。
- 文字認識が提出された本人確認の書類を読み、取り出したデータを様式の入力と突き合わせる
- 生体の確認が、その書類が手続きをしている本人のものであることを確かめる
- 外部のAPIの呼び出しが、信用情報、政府の本人のデータ、住所の登録に照らして情報を検証する
第3段階:AMLの照合とリスクの点数づけ
本人が確かめられると、業務は自動で顧客を世界の制裁と要注意の一覧(FinCEN経由のOFACのSDNの一覧)、重要な公的地位にある者(PEP)の一覧、不利な報道のデータに照らす。同時に、地理、業種、見込まれる取引の量、法人の型にもとづくリスクの点数が、標準の案件ならアナリストの関与なしにその場で生まれる。
Jinba Flowで組んだとき、完全なKYCの口座開設の業務がどう見えるかを示す。最初の書類の検証から、要注意の一覧の照合、リスクの段階づけ、そして最後の法令対応の承認まで。
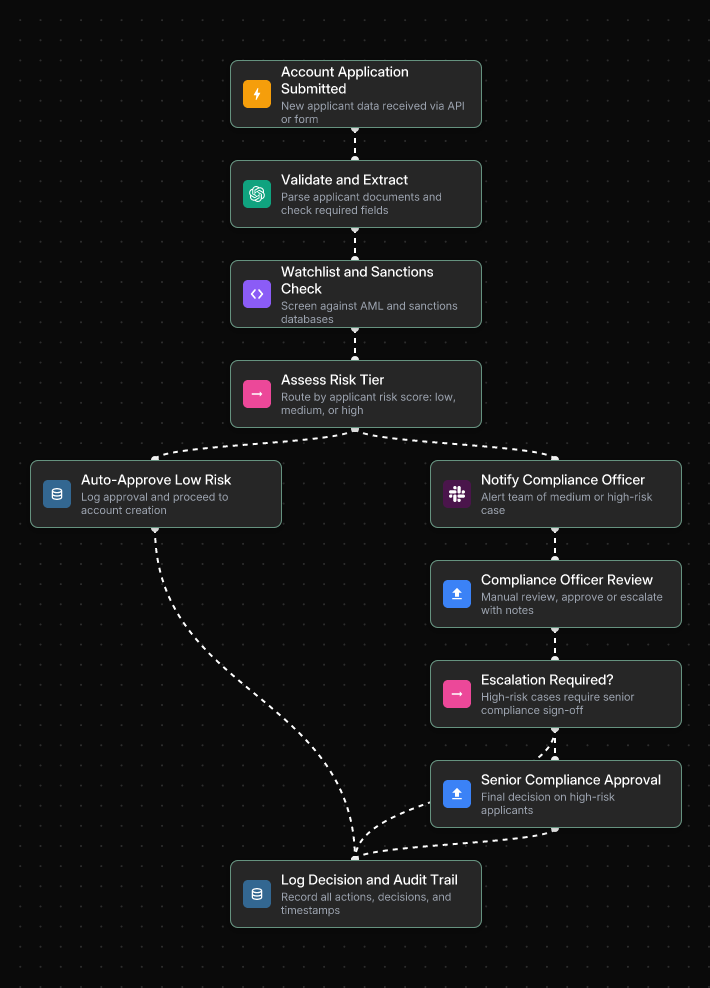
リスクの低い申込者は承認され、自動で口座の作成へ進む。中程度と高いリスクの案件は、文脈をあらかじめまとめた形で法令対応の担当へ回る。判断の前に人手で証跡を集める必要はない。
第4段階:デューデリジェンスのための条件分岐
よく作られた業務が価値を出すのはここだ。リスクの点数にもとづき、業務は自動で分岐する。
- 低リスク:そのまま通す。口座が承認され、記録が保存され、顧客に通知される。多くは数分で。
- 中リスク:追加の書類の依頼が自動で起きる。あらかじめまとめた要約とともに、法令対応の確認へ印がつく。
- 高リスク:強化されたデューデリジェンス(EDD)が起きる。上級の法令対応の担当へ上申され、資金の出どころの書類が求められ、人の確認が済むまで案件は止まる。
要の原則はこうだ。自動化は振り分けとまとめを担い、人の専門は、それが効く高リスクの判断のために取っておく。
第5段階:継続的な監視と絶え間ないKYC
口座を開くのは一時点だ。KYCは続く義務である。口座が開いたあと、業務は取引の監視の仕組みにつながり、不審な活動をその場で印づける。先進的な機関は絶え間ないKYC(pKYC)へ移りつつある。年に一度の予定された見直しを待つのではなく、更新される要注意の一覧に照らして顧客を継続して照合し、リスクの姿の重要な変化を見張るのだ。
→ あわせて読みたい:コードを書かずに独自のKYC・AML自動化の業務を作る方法
→ あわせて読みたい:フォーチュン500の銀行はAIの業務でデジタルの口座開設をどう整えているか
5. AMLの照合と誤検知の削減
居心地の悪い事実がある。誤検知はAIの不足から来るのではない。敏感すぎる規則から来るのだ。従来のルールに基づく仕組みは網を広く張りすぎ、法令対応のチームが人手でさばかねばならない膨大な警告を生む。そしてその多くは何でもないと分かる。
AIはこれに複数の水準で答える。
- 賢い名前の突合:粗い語句の照合を、文脈をくむ確率の突合に置き換える。AIのモデルは「Mohammed Al-Rahman」と「M. Al-Rahman」が同じ人かもしれないし違うかもしれないと分かり、両方を確定の一致として印づけるのではなく、それに応じた点をつける。
- 動的なリスクの見立て:振る舞いと取引のデータを全体として分析し、静的な規則が見落とす明らかでない型を浮かび上がらせる。
- 調査のための生成AI:法令対応のアナリストが自分のデータに会話で問える。「この申込者につながる先で、直近90日に1万ドル超の取引で印のついた相手をすべて見せて」といった問いに、構造のある答えがすぐ返る。
積み上がる効果は大きい。先進的なAMLのモデルは、誤検知を5割減らしながらおよそ95%の検知率を達成する。警告は減る。上申は正確になる。アナリストは雑音ではなく本当のリスクに集中できる。
次の業務は、Jinba FlowでAMLの照合がどう動くかを示す。AIで顧客の姿を検証して補い、リスクの点数を見極め、その段階に応じた確認者へ案件を回す。
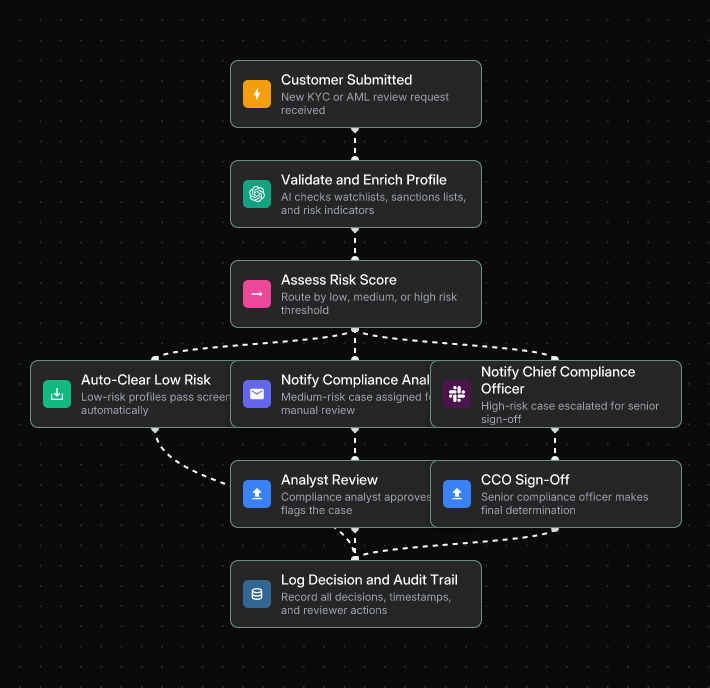
3つの経路への振り分け ── 自動での通過、法令対応のアナリストの確認、最高コンプライアンス責任者の承認 ── により、きれいな案件が流れを遅らせることはなく、本当に危険の高い案件は要るだけの上級の目を受ける。
決定的なのは、良い上申の流れを設計することが、正しい道具を選ぶことと同じくらい大事だという点だ。AIの法令対応の業務には、例外、制裁の照合、高リスクの判断について、人が入る明確な関門が要る。自動化は判断を助けるのであって、置き換えはしない。
→ あわせて読みたい:企業水準の不正検知の業務を作る7つの手順
→ あわせて読みたい:不正を防ぐ銀行口座の確認の業務7選
6. 条件分岐で複数の管轄に対応する
国境をまたいで動いているなら、法令対応の負担は急に増える。規制は絶えず変わり、管轄ごとに食い違うことも多い。一般データ保護規則の違反は世界の年間売上の4%に達しうる。米国の企業透明化法にも独自の報告の義務がある。規制の揺さぶりは現実だ。
つい管轄ごとに別々の業務を作りたくなる。だが規則が速く変わるとき、それは保守の悪夢だ。より賢い進め方は、顧客の管轄に応じて変わる条件の論理を備えた、ひとつの親の業務である。
- 欧州の顧客:一般データ保護規則に適う同意の通知、欧州のデータでの確認、第6次指令の照合の規則
- 米国の顧客:CIPのための社会保障番号の収集、FinCENとOFACの要注意の一覧の照合、銀行秘密法の要求
- その他の管轄:危険の高い地域については法令対応の担当の確認を伴う、標準の国際の業務
この構成は、法令対応の論理を中央に、監査でき、更新しやすい形で保つ。ある管轄で規制が変わったら、条件の枝をひとつ更新すればいい。まるごと別の業務ではなく。「ひとつの規則を変えると、すべてが壊れる」という問題は、古い仕組みの設計の遺物になる。
→ あわせて読みたい:KYC、AML、CIPの自動化 ── 口座開設の確認のための業務の手引き
7. 監査の跡と守りきれる案件の記録
監査可能性を欠いた速さは、法令対応の負債だ。規制当局が求めるのは、正確な判断だけではない。記録され、監査でき、説明できる判断である。そして、なぜその顧客を承認したのか、なぜ印をつけたのかと検査官に問われたとき、「仕組みがそう言った」は答えにならない。
守りきれる案件の記録とはどんなものか
案件が人の確認に回されたとき、業務は自動で次をまとめるべきだ。
- 取り出したすべてのデータ、APIの結果、文字認識の出力、突合の点数を、構造のある案件の記録に
- 何を確かめ、何が足りず、なぜ上申したのかの明確な記述
- 判断の時点で適用された、方針の具体的な版
- 自動の仕組みと人の確認者の双方が取ったすべての動作の時刻
実際の監査の跡の自動化の業務がどう見えるかを示す。SOC 2の見直しの周期で証跡の収集を起こし、統制の型で振り分け、すべての判断を改ざんできない監査の記録に残す。
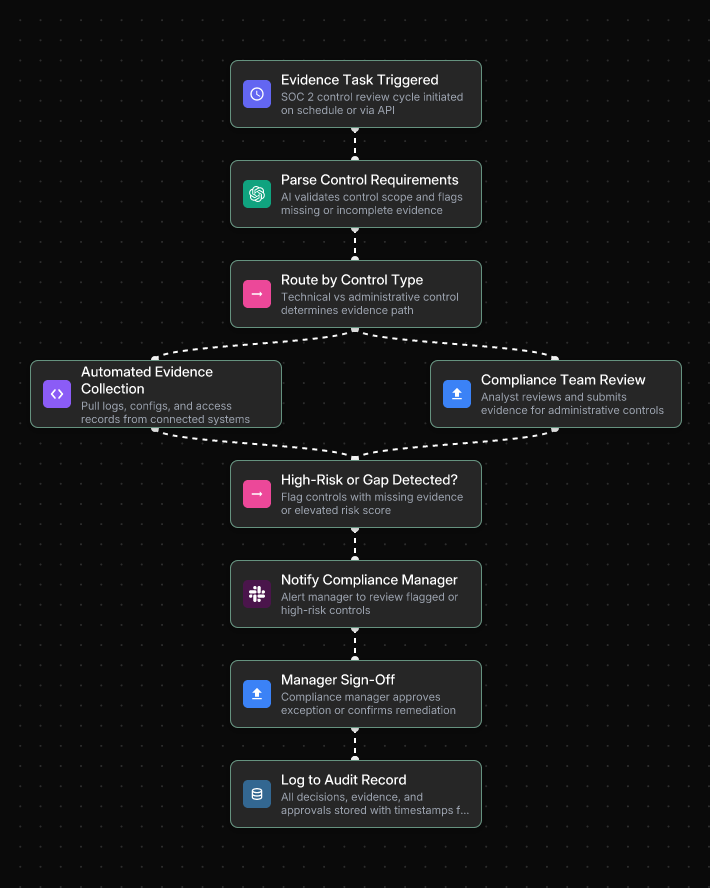
技術の統制はつながった仕組みからの自動の証跡の収集で扱い、事務の統制は法令対応のチームの手作業の提出へ回る。どちらの道も、同じ書き換えられない監査の記録に合流する。
多くの道具が足りない理由
自動化の道具の多くは処理の量を最適化する。規制当局が期待する「何を確かめ、何が足りず、なぜその判断を下し、どの方針の下でそうしたのかというきれいな筋書き」のためではない。監査に耐える案件の記録を、後づけではなく業務そのものの副産物として生むこと。それが、本当に法令に適う自動化と、安心を偽って作る自動化を分ける。
改ざんできない監査の記録
すべての業務の実行は自動で記録されねばならない。誰がどの業務を動かし、どんな入力が与えられ、どんな出力が生まれ、どんな設定の変更がなされたのか。これが、監査の準備がいつも生む証跡の収集の負担をまっすぐ解く。監査の前に活動の履歴をあわてて組み立て直す代わりに、記録は絶えず生まれ、いつでも見られる。
→ あわせて読みたい:規制産業のためのAI業務自動化 ── 法令対応の手引き
→ あわせて読みたい:いまの統制の構成に組み込める方針管理の自動化
8. 法令対応と安全の構成
金融機関の情報システムと法令対応のチームにとって、どんな自動化の基盤でも安全の要求は譲れない。実演向けと企業で使えるものを分ける確認表を示す。
企業の安全の要求
- SOC 2 Type IIへの準拠:統制が6〜12か月にわたって一貫して働いていることを示す。企業の相手と規制当局が求める水準だ。Type Iではない。
- オンプレミスとプライベートクラウドでの運用:機微な顧客のデータ ── 個人情報、取引の履歴、法令対応の案件の記録 ── を、共用の公開の基盤に通すことはできない。
- SSOとRBAC:いまの本人管理の仕組み(Okta、Azure ADなど)とのシングルサインオン。役割に応じたアクセス制御により、法令対応のアナリストは業務を書き換えずに実行し、設計者は実行せずに設計する。
- 改ざんできない監査の記録:すべての動作、入力、出力が完全に辿れる形で記録される。HIPAA、SOX、FedRAMPの環境では譲れない。
- 専用のAIのモデルの運用:AWS Bedrock、Azure AI、あるいは自社で動かすモデルによって。機微な法令対応のデータが公開のAIのAPIを通ることはない。
統制の構成:作ることと動かすことの分離
法令対応の自動化における統制の難所は、基盤ではない。誰が作れて誰が動かせるか、である。業務の設計者と実行者が同じ人なら、監査可能性を失い、誤りの危険が入り込む。
うまくいく構成はこうだ。技術のチームと法令対応の設計者が、判断の論理が完全に見える作成の画面で業務を設計する。業務の担当 ── アナリスト、渉外の担当、運用の職員 ── は、下地の論理を見せない統制された画面から、承認された業務を実行する。すべての実行が記録される。うっかりの書き換えもない。統制の穴もない。
以下は、Jinba Flowで業務の展開の依頼がどう扱われるかの例だ。データの機微さで振り分け、機微さの高い依頼には安全の審査を課し、承認された専用の環境にだけ展開する。
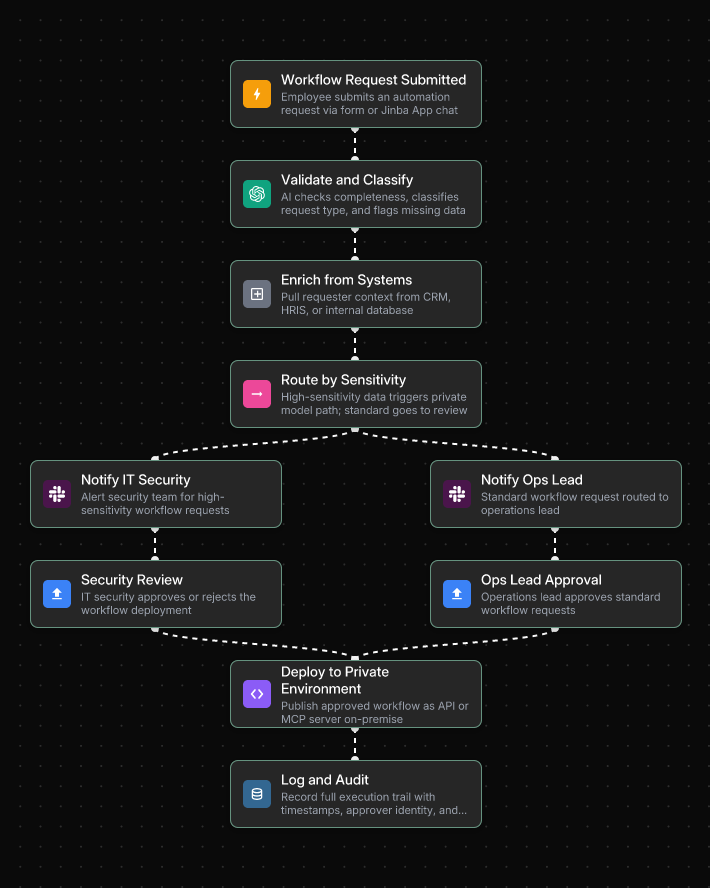
どの展開も同じ統べられた道をたどり ── 機微さの度合いに応じて情報セキュリティか運用の責任者が承認し ── すべての動作が監査の記録のために自動で残る。
→ あわせて読みたい:企業向けSOC 2業務自動化ツール5選
→ あわせて読みたい:SOC II準拠の環境で投資分析の自動化を実装する
9. 導入の道筋
自動化で成功する法令対応のチームには、ひとつの共通点がある。狭く始め、価値を示し、順に広げるのだ。一気に全部を狙う法令対応の自動化の案件は、決まって期待に届かない。
- 第1週:いまの業務を点検する。最もよくある法令対応の処理について、誰が、いつ、どの仕組みで何をするのかを、すべての段階で書き出す。人の返事を待って止まる場所を見つける。量と痛みで優先順位をつける。
- 第2週:基盤を選び、最初の業務を作る。企業水準の統制(SOC 2、SSO、RBAC、監査の記録)を備えた基盤を選ぶ。チャットからのフロー生成で処理を普通の言葉で述べ、業務の下書きを自動生成する。最初の的は、方針の承認の振り分けか、KYCの書類の収集。どちらも頻度が高く、成果が測れる。
- 第3週:試し、整え、小さく回す。最も散らかった1割の案件 ── そろわない氏名、部分的な書類、例外的な法人の形 ── に対して業務を動かす。どの経路も守りきれる出力を出すまで直す。全面展開の前に小さな集団で試す。
- 第4週:展開し、動かし、測る。業務を本番で使えるAPIやバッチ処理として公開する。案件ごとに縮んだ時間、誤りの率の改善、監査への備えを追う。初期の結果を使って、広げるための根拠を作る。
最初の展開のあとの広げ方は、はっきりした順に従う。KYCの書類の収集 → AMLの照合の自動化 → 複数の管轄への条件の論理 → 絶え間ないKYCの監視。各段階が前の段階の上に乗り、効率の効果が積み上がる。
→ あわせて読みたい:方針管理の業務を4週間で自動化する方法
10. Jinba Flowで始める
Jinba Flowは、フォーチュン500の企業のために作られた、YC出資でSOC II準拠のAIワークフローの作成基盤だ。4万人を超える企業の利用者が日々自動化された業務を動かしており、法令対応のチームが毎日ぶつかる中核の痛みにまっすぐ効く。
KYCとAMLの法令対応にJinbaを選ぶ理由
- チャットからのフロー生成:法令対応の業務を普通の言葉で述べる ──「米国の顧客向けのCIPの業務を作って。氏名、生年月日、住所、社会保障番号を集め、住所を外部のAPIで確かめ、OFACの要注意の一覧に照らして」── だけで、Jinbaが展開できる業務の下書きをその場で生む。技術への依頼票も、待ち時間もない。
- 目で見える業務の編集:すべての判断の枝、すべての条件の規則、すべての上申の道が、フロー図として見える。法令対応のチームは論理を監査でき、監査人は処理を理解できる。黒箱はない。
- APIやMCPサーバーとして展開:法令対応の業務を、いまの顧客管理、案件管理、基幹系とつながる再利用できる窓口として公開できる。基盤を一から作り直す必要はない。
- 設計として残る衛生の証跡:すべての業務の実行が段階ごとに完全に記録され、何がいつどの論理の下で起きたのかを正確に示す監査の記録になる。法令対応の界隈が「宿題を見せる」道具と言うのは、これのことだ。
- 技術者でない人の実行のためのJinba App:法令対応のアナリスト、渉外の担当、運用の職員が、単純な対話の画面や自動生成の入力フォームから、承認された業務を実行する。独自の画面は要らず、業務の論理をうっかり書き換える危険もない。
- SOC 2と専用の運用:オンプレミスとプライベートクラウドの展開の選択肢。AWS Bedrock、Azure AI、あるいは自社で動かすモデルによる専用の運用。機微な法令対応のデータが公開のAPIに触れることはない。
最初に作るべき業務
KYCの書類の収集か、方針の承認の振り分けから始めること。頻度が高く、成果が測れ、最初の展開としての法令上の危険も低い。そこからAMLの照合の連携、複数の管轄への条件の論理、絶え間ないKYCの監視へ。
いま勝っている法令対応のチームは、何もかも一度に自動化したところではない。よく統べられた業務をひとつ作り、価値を示し、そこから広げたところだ。
よくある質問
KYC、AML、CIPは何が違いますか。
AML(マネーロンダリング対策)が最も広い枠組みで、金融犯罪と戦うための法律と手順のすべてを指します。KYC(顧客の本人確認)はAMLの要の部分で、顧客を識別し、確かめ、見張り、リスクを見極める続いていく処理です。CIP(顧客識別プログラム)は最も具体的で、口座開設時に本人を確かめる法令上の義務です。
手作業のKYCとAMLの処理が負債になるのはなぜですか。
手作業の処理は、規制当局が求めるきれいで段階ごとの監査の跡を、構造的に生めないからです。表計算、メール、PDFに頼っており、どれも規模を出して守りきれる案件の記録を生みません。ばらつきも生みます。同じ案件を見た2人のアナリストが、違う基準を当てるかもしれません。そしてもろいのです。
AIは、AMLの照合で誤検知をどう減らすのですか。
AIは、粗い語句に基づく規則を、文脈をくむ確率の突合に置き換えます。名前の違いをすべて確定の一致として印づける代わりに、AIのモデルは文脈にもとづいて一致の見込みに点をつけ、法令対応のチームが人手でさばく警告の量を大きく減らします。先進的な仕組みは誤検知を5割減らしています。
複数の管轄にまたがる法令対応は、どう扱えばよいですか。
最も効くのは、顧客の管轄に応じて変わる条件の論理を備えた、ひとつの親の業務です。欧州の顧客には一般データ保護規則の規則を、米国の顧客には銀行秘密法の要求を、その他には標準の国際の業務を当てます。ある管轄で規制が変わったら、条件の枝をひとつ更新すれば済みます。
法令対応の自動化の基盤で、譲れない安全の機能は何ですか。
SOC 2 Type IIへの準拠、オンプレミスまたはプライベートクラウドでの運用、SSOとRBAC、改ざんできない監査の記録、そして専用のAIのモデルの運用です。これらは追加の贅沢ではありません。規制下で機微な金融の法令対応のデータを扱うどの基盤にとっても、最低限の要求です。
技術者でない法令対応の職員でも、自動化された業務を使えますか。
はい。そしてそれは要となる設計の要求です。最も効く法令対応の自動化の基盤は、作る環境(技術のチームが業務を設計する場)と、実行する環境(アナリストと運用の職員が動かす場)を分けています。技術者でない利用者は、単純な対話の画面から、承認された複雑な業務を実行できるべきです。
要点
法令対応の自動化は、速く動くことではない。より良い証跡を生み、滞留と誤りを生む人手の作業を減らし、規制が変わったときに ── 毎回まるごとの情報システムの案件を起こさずに ── 合わせられる業務を作ることだ。
規制当局が期待するものと、手作業の処理が届けられるもののあいだの隔たりは広がっている。その隔たりを閉じている組織は、アナリストを増やしてそうしているのではない。すべての判断の副産物として守りきれる案件の記録を生む、統べられ監査できる業務を作ることでそうしている。自動で、一貫して、規模を出して。
ひとつの業務から始めよう。監査の跡は初日から組み込もう。そこから広げていこう。